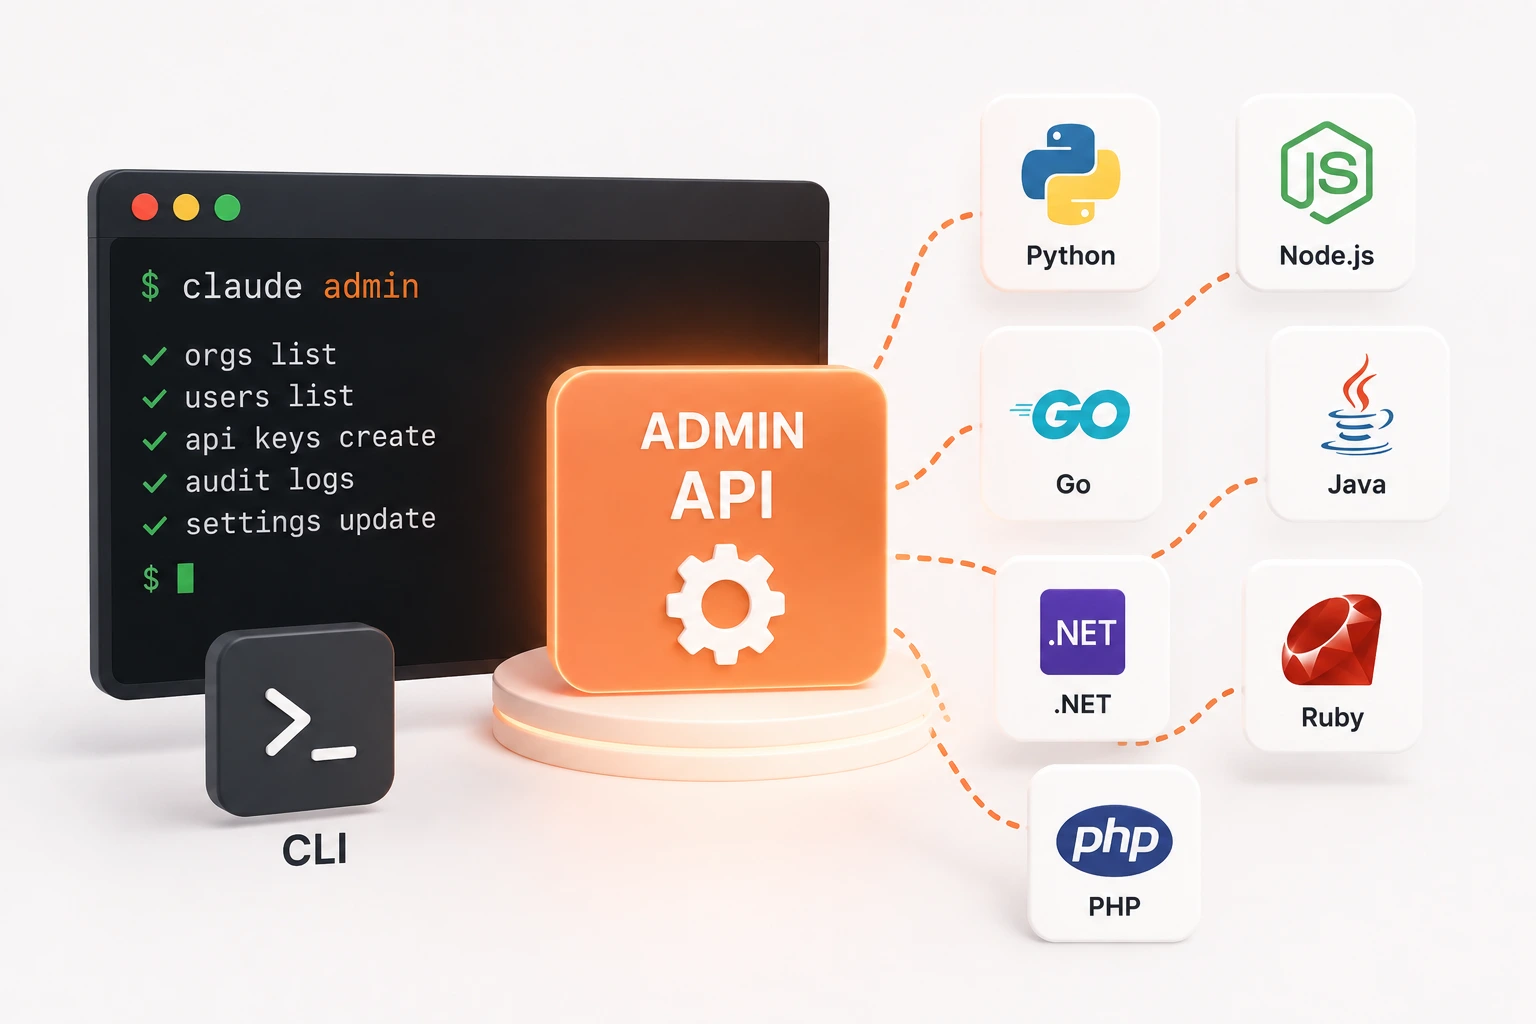
Administrar una organización de Claude deja de ser un ejercicio de curl. La Admin API está disponible desde el 26 de agosto en la CLI ant y en siete SDK oficiales —Python, TypeScript, C#, Go, Java, PHP y Ruby— bajo el espacio de nombres client.beta.organization. Lo que hasta ahora obligaba a construir peticiones HTTP a mano, con sus cabeceras y su parseo de JSON, pasa a ser una llamada tipada como cualquier otra del SDK.
El cambio no añade capacidades nuevas a la API: añade ergonomía, que es justo lo que faltaba para que la administración de una cuenta se pudiera automatizar sin que el resultado fuera un script frágil de cien líneas. Y llega en la misma semana en la que la Console estrenó claves personales y de cuenta de servicio, así que las dos piezas encajan.
Qué cabe dentro de client.beta.organization
La cobertura es más amplia de lo que sugiere el nombre. Bajo ese espacio de nombres viven la información de la organización, los miembros y las invitaciones, los workspaces y sus miembros, las claves de API, los límites de tasa, las cuentas de servicio, los emisores y reglas de federación de identidad de carga de trabajo y las claves de cifrado gestionadas por el cliente.
Esa lista describe bastante bien el ciclo de vida completo de una cuenta corporativa: quién entra, en qué espacio trabaja, con qué credencial, con qué límite y bajo qué clave de cifrado. Tenerlo todo accesible desde el mismo cliente que ya usas para llamar al modelo significa que el aprovisionamiento y la retirada de accesos pueden vivir en el mismo repositorio que el resto de tu infraestructura, en lugar de en una carpeta de scripts sueltos que solo entiende quien los escribió.
Merece la pena detenerse en dos entradas de la lista. Los límites de tasa consultables por API convierten en programable algo que hasta ahora se miraba a ojo en el panel: saber a qué distancia está un workspace de su techo permite decidir antes de que un flujo empiece a devolver errores. Y las cuentas de servicio son la pieza que faltaba para que un pipeline no tenga que correr con la credencial de una persona, con todo lo que eso implica cuando esa persona deja el proyecto.
Dos formas de autenticarse que no son equivalentes
La CLI y los SDK aceptan dos credenciales distintas para estas llamadas: una Admin API key leída de ANTHROPIC_API_KEY, o un token OAuth con el ámbito org:admin leído de ANTHROPIC_AUTH_TOKEN. Son dos variables de entorno diferentes y conviene no confundirlas al configurar un entorno.
💡 Cuál usar y cuándo: la clave de administración va bien en un entorno controlado que corre siempre igual —un runner de CI, un contenedor de mantenimiento—. El token OAuth con org:admin encaja mejor en herramientas que actúan en nombre de una persona concreta, porque el rastro de quién hizo qué queda atado a esa cuenta. Meter una Admin API key en un flujo compartido es cómodo hoy y un problema de trazabilidad dentro de seis meses.
El detalle importa porque una credencial de administración es, por definición, la más peligrosa de la organización: puede crear claves, cambiar roles y tocar la configuración de cifrado. Que ahora sea trivial invocarla desde un SDK no la hace menos peligrosa, la hace más fácil de dejar olvidada en un fichero de entorno.
Lo que sigue estando solo en curl
La migración no es completa y conviene saberlo antes de empezar a reescribir scripts. Siguen siendo accesibles únicamente por petición HTTP directa dos bloques: los informes de uso y coste, y los endpoints de gestión de usuarios y analítica de Claude Enterprise.
La ausencia de los informes de uso y coste es la más molesta en la práctica, porque es exactamente el dato que más gente quiere automatizar: cuánto está gastando cada clave, cada workspace o cada proyecto. Si estabas esperando poder sacar el gasto mensual con dos líneas de Python, la espera continúa. Lo que sí puedes hacer desde el SDK es el trabajo alrededor —enumerar claves, workspaces y miembros para saber a qué corresponde cada línea del informe que sigues descargando a mano—.
En cuanto a la gestión de usuarios de Claude Enterprise, hay que distinguirla de la gestión de miembros de la organización de la plataforma, que sí está cubierta. Son dos superficies distintas de la misma casa, y en agosto han avanzado a ritmos diferentes: los endpoints de usuarios de Enterprise salieron de beta a mediados de mes, pero su llegada a la CLI y a los SDK aún no ha ocurrido.
Qué se puede montar con esto un lunes por la mañana
Para un desarrollador que trabaja solo, gran parte de esto es sobredimensionado: si tu organización eres tú, administrarla desde la Console cuesta menos que escribir el script. El punto en el que cambia la ecuación es cuando gestionas cuentas de terceros —clientes a los que montas su entorno, un pequeño estudio con varias personas, o proyectos con credenciales separadas por cliente—.
- Alta y baja de proyecto en un solo comando. Crear el workspace, generar su clave de servicio y fijar su límite al empezar; revocar la clave y archivar el espacio al terminar. Sin pasos manuales que se olvidan justo cuando el proyecto acaba mal.
- Auditoría periódica de claves. Un flujo programado que enumere las claves de la organización y avise de las que llevan meses sin cambiar o pertenecen a alguien que ya no está. Con la caducidad configurable que la Console permite fijar al crearlas, el inventario deja de ser una hoja de cálculo.
- Vigilancia de límites antes del error. Consultar los límites de tasa de un workspace y avisar cuando se acerque al techo evita que la incidencia la descubra el cliente al ver su web sin actualizar.
- Separar credenciales por cliente de verdad. Una cuenta de servicio por proyecto, creada por script, hace que la factura y el rastro de uso sean atribuibles sin trabajo extra al final del mes.
Hay un patrón que se repite en todo lo que Anthropic ha publicado este mes en la plataforma: las funciones de gobierno —claves con caducidad, cuentas de servicio, transcripciones auditables, administración programable— están llegando antes y con más detalle que las funciones de modelo. Es la señal habitual de un producto que se está preparando para clientes grandes. La ventaja para el resto es que esas herramientas también sirven para poner orden en una operación pequeña, y ahora se invocan con la misma librería que ya tienes instalada.