

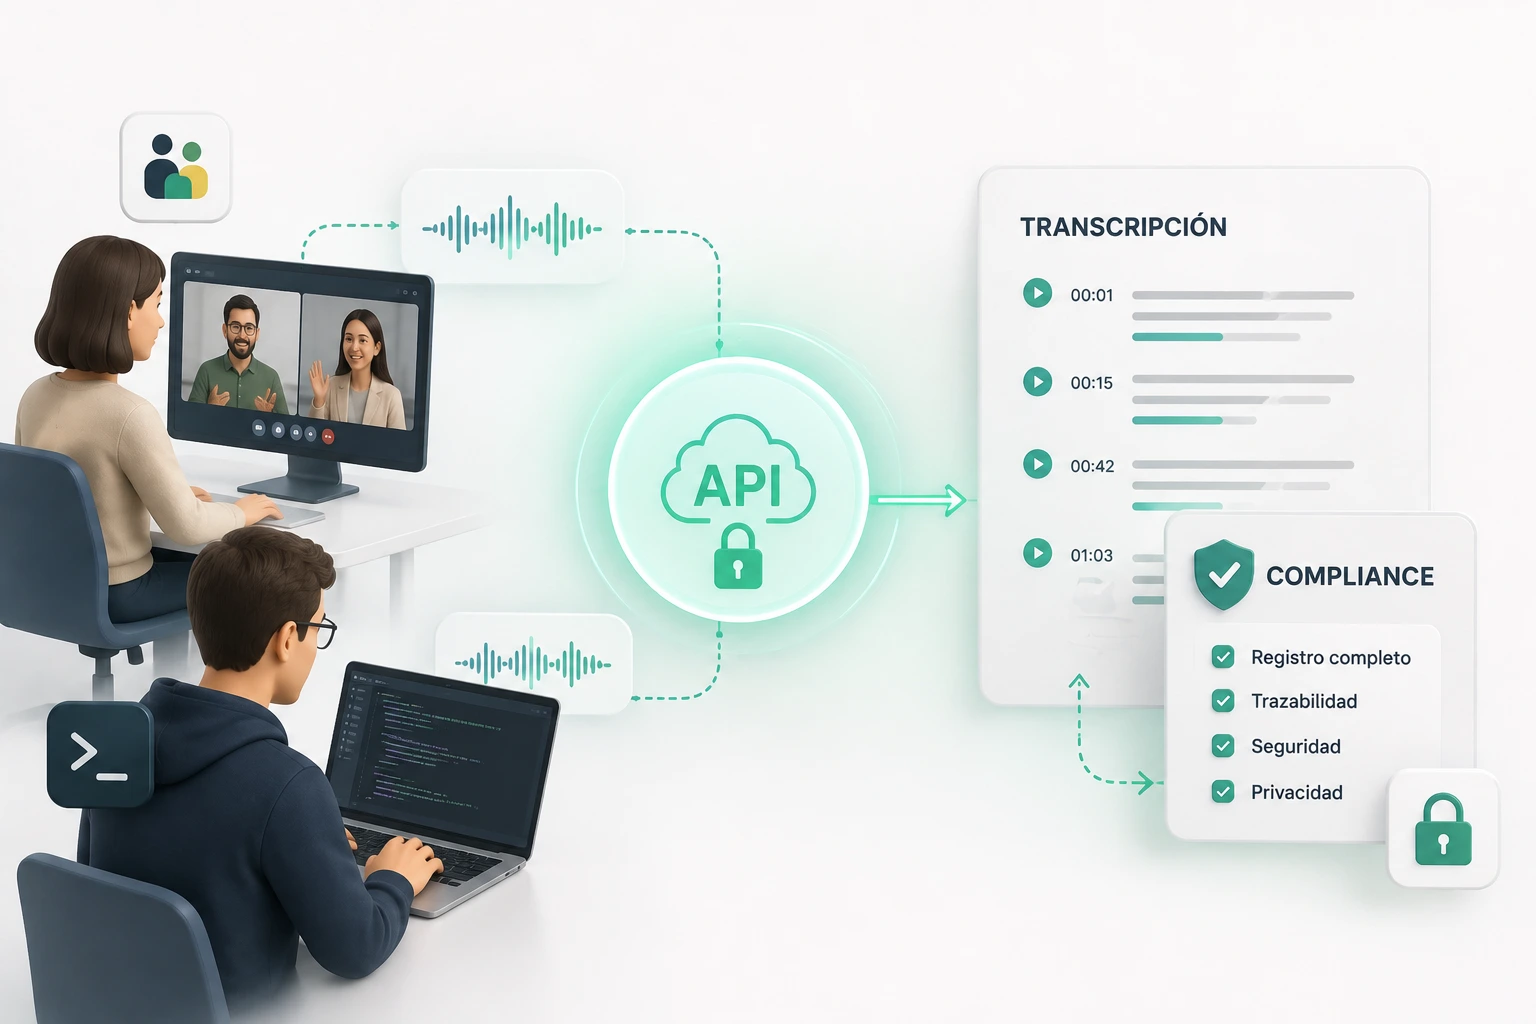
Los endpoints de sesión de la Compliance API de Anthropic han salido de beta para Claude Cowork —en escritorio, web y móvil— y para Claude Code, tanto en la CLI como en la aplicación de escritorio. Con el cambio, una organización puede pedir la transcripción consolidada de cualquier sesión de esos productos con una sola llamada, sin montar integración nueva y usando la Compliance Access Key que ya tuviera.
Es el cierre de una secuencia que ha ido rápido: a principios de agosto llegaron en beta las sesiones de Cowork iniciadas en la nube, a mediados se sumaron las que corren en las máquinas de los usuarios —incluido Claude Code— y a finales de mes todo ese bloque pasa a producción. Para quien audita el uso de la IA en una empresa, es la primera vez que la actividad de un agente de terminal y la de un agente de escritorio se leen desde el mismo sitio.
Qué devuelve exactamente una transcripción de sesión
La palabra clave del anuncio es consolidada. Una sesión no vuelve como una lista de mensajes: vuelve como el registro completo de lo que ocurrió dentro de ella. En concreto, la respuesta incluye los prompts y las respuestas, el contenido de las llamadas a herramientas —tanto web como MCP— y el contenido de skills y artifacts capturado como texto de la transcripción. Junto a eso viajan los metadatos: datos de verificación del usuario, identificador de la organización, marcas de tiempo e identificadores de sesión.
Ese detalle de las llamadas a herramientas es el que cambia el valor del producto. Hasta ahora, auditar el uso de un agente significaba en la práctica leer lo que el usuario había escrito y lo que el modelo había contestado, con un agujero en medio del tamaño de todo lo que el agente hizo por su cuenta: qué páginas consultó, a qué servidor MCP llamó, qué devolvió esa llamada. Con las llamadas a herramientas dentro de la transcripción, el registro deja de ser una conversación y pasa a ser una traza de actividad.
La mecánica es la documentada desde la fase beta: un endpoint lista las sesiones de la organización, otro devuelve los metadatos de una sesión concreta y un tercero entrega su transcripción, con las variantes correspondientes para las sesiones que corren en la nube y para las que corren en la máquina del usuario. La autenticación no cambia: la Compliance Access Key existente con el ámbito read:compliance_user_data.
Dónde llega la cobertura y dónde no
Este es el apartado que conviene leer con lápiz, porque las exclusiones son tan relevantes como el alcance. Quedan fuera de la cobertura Claude Code en web, los accesos a través de Claude Platform y los despliegues en proveedores de nube: Amazon Bedrock, Vertex AI y Microsoft Foundry.
⚠️ El punto ciego más probable: si tu organización consume Claude a través de Bedrock, Vertex AI o Microsoft Foundry —una configuración habitual en empresas que ya tenían contrato con esos proveedores—, esas sesiones no aparecen aquí. Auditar ese tráfico sigue siendo responsabilidad de las herramientas del proveedor de nube, no de la Compliance API.
Dicho de otro modo: la cobertura es completa para las superficies operadas por Anthropic y nula para las intermediadas por terceros. Una organización que crea tener visibilidad total porque ha conectado la Compliance API puede estar dejando fuera exactamente la mitad de su consumo, y no hay ningún aviso que se lo diga.
Claude Science y Microsoft 365 entran por la puerta de la beta
Junto al paso a producción, la cobertura se amplía en fase beta a dos superficies más para organizaciones Claude Enterprise. La primera son las sesiones de Claude Science, identificables por el valor claude_science en el campo que indica la superficie de producto. La segunda son las sesiones de Claude para Microsoft 365 dentro de Excel, PowerPoint, Word y Outlook, agrupadas bajo valores que empiezan por office_agents.
Lo de Microsoft 365 tiene más recorrido del que parece a primera vista. Es donde el uso de IA deja de ser un experimento de un equipo técnico y se convierte en algo que hace cualquier persona de la empresa mientras redacta un correo o monta una hoja de cálculo. Que esas sesiones sean auditables desde el mismo sitio que las de Claude Code significa que el departamento de cumplimiento puede dejar de tratar «la IA» como dos problemas distintos según quién la use.
No hace falta infraestructura adicional para nada de esto: la API convive con las exportaciones de OpenTelemetry que la organización ya tenga montadas, sin duplicar instrumentación.
Qué implica si trabajas para una empresa que audita
Esto es funcionalidad de Claude Enterprise, así que un desarrollador independiente no la va a activar. La implicación práctica es otra y llega por la puerta de al lado: si prestas servicio con una cuenta corporativa de un cliente, tus sesiones de Claude Code son ahora recuperables íntegras por el departamento de cumplimiento de ese cliente, con las llamadas a herramientas incluidas.
No es un motivo para alarmarse —es exactamente lo que cualquier empresa seria debería poder hacer con las herramientas que paga—, pero sí para ajustar un par de hábitos.
- Sepáralo de tu trabajo propio. Si usas la cuenta del cliente, úsala para lo suyo. Lo que hagas con tus proyectos personales en esa sesión también queda registrado y también es recuperable.
- Cuidado con lo que pegas en el prompt. Credenciales, datos de otros clientes o contenido bajo acuerdo de confidencialidad quedan en la transcripción, no solo en tu terminal.
- Pregunta qué superficies audita el cliente. Si su consumo va por Bedrock o Vertex, su visibilidad es distinta de la que cree tener, y esa conversación es mejor tenerla al empezar el proyecto.
- Asume que las llamadas MCP se ven. A qué servidor conectó tu agente y qué devolvió forma parte del registro. Un servidor MCP personal apuntando a recursos tuyos deja rastro en un entorno que no es tuyo.
La tendencia de fondo es clara y lleva todo agosto reforzándose: los agentes de programación están pasando de herramienta personal a software corporativo supervisado, con las mismas exigencias de trazabilidad que cualquier otro sistema que toca datos de la empresa. Trabajar dando por hecho que la sesión es privada dejó de ser realista hace un par de versiones.